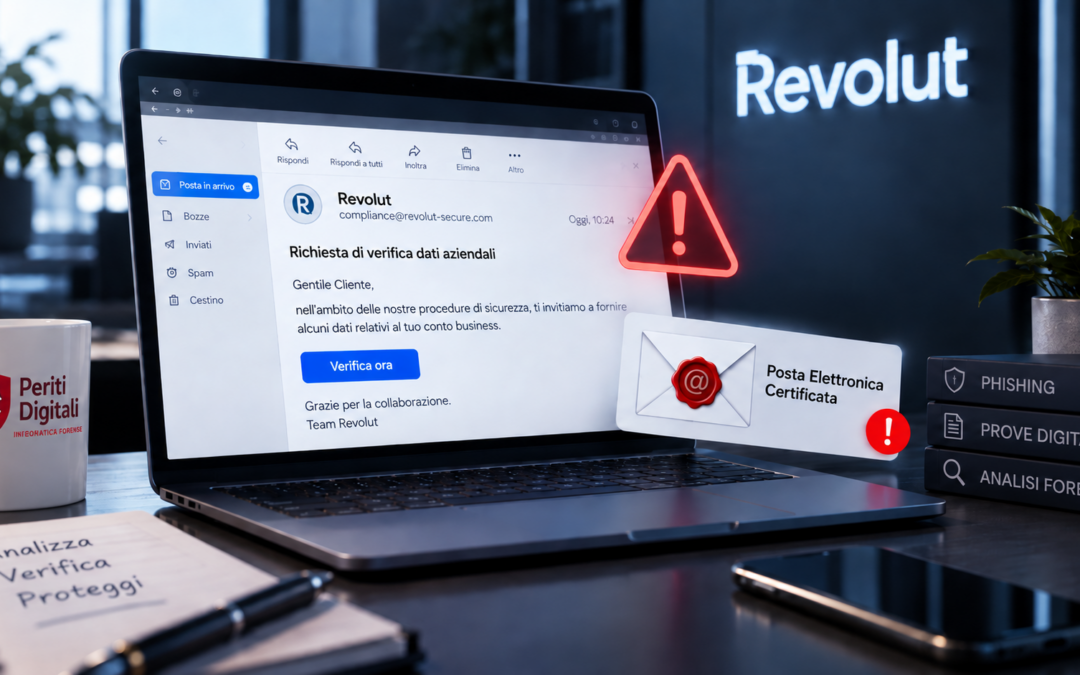
Un'email può superare ogni controllo di autenticazione, arrivare da un dominio reale e da un server autorizzato, e non essere comunque scritta da chi dice di essere. È il paradosso tecnico-legale al centro del caso Revolut: il 12 settembre 2026 la fintech ha confermato di aver comunicato i dati di circa 680 clienti a un soggetto non autorizzato, dopo una richiesta partita da un account PEC del Ministero dell'Interno realmente compromesso, non falsificato. Per un'azienda che si trovasse nella stessa situazione la domanda non è solo se sia stata vittima di una truffa, ma se sia in grado di dimostrarlo con una prova che regga in giudizio. Lo spieghiamo con un taglio tecnico-legale, pensato per chi deve gestire il caso da un punto di vista aziendale o difensivo.
Cosa è successo, in sintesi
Ricostruendo la sequenza degli eventi, l'anomalia non sta nella risposta di Revolut ma a monte, nella casella di posta da cui è partita la richiesta. Le indagini in corso, condotte dalla Polizia Postale italiana per accesso abusivo e frode informatica, insieme all'istruttoria aperta il 15 settembre dall'Information Commissioner's Office britannico, convergono sulla stessa ricostruzione: un accesso non autorizzato, ottenuto tramite un infostealer, alle credenziali di un dipendente pubblico, mantenuto attivo per circa sei mesi su una casella PEC del dominio pec.interno.it, e usato per inviare a Revolut una richiesta formale di dati motivata da un'indagine della Procura di Milano mai esistita. Il gruppo che rivendica l'attacco, IAmNotAVillain, non ha violato nulla lato Revolut: ha semplicemente scritto da un indirizzo che, dal punto di vista tecnico, era quello giusto. È la tecnica nota come Man in the Mail.
Perché un'email da un account compromesso è indistinguibile da una autentica
Dal punto di vista tecnico-forense il caso Revolut è interessante proprio perché non si tratta di uno spoofing in senso classico. Nello spoofing, l'analisi degli header rivela quasi sempre anomalie: un Return-Path incoerente con il dominio dichiarato, una catena di Received che passa da server non riconducibili al presunto mittente, oppure un fallimento nei controlli SPF, DKIM e DMARC. Nel Man in the Mail, invece, l'attaccante invia letteralmente dall'infrastruttura legittima del mittente, con le sue chiavi DKIM reali e i suoi server autorizzati: ogni controllo di autenticazione email passa, perché tecnicamente il messaggio è autentico. Cambia solo chi lo ha materialmente scritto, e questo un controllo automatico non può saperlo.
Per un perito, questo significa che la verifica non può fermarsi all'header analysis di primo livello, ma deve estendersi a elementi che l'attaccante non controlla: orari di invio incoerenti con il fuso orario dichiarato o con le abitudini note del mittente, metadati del client di posta utilizzato, eventuali regole di inoltro sospette attive sulla casella nello stesso periodo, e, se disponibili, i log di accesso lato provider che possono mostrare accessi da IP o dispositivi mai visti prima sull'account.
Cosa rischia un'azienda che risponde in buona fede a una richiesta falsa
Il nodo giuridico del caso Revolut è proprio questo: l'azienda ha agito ritenendo di rispondere a un'autorità legittima, non a un criminale. Una PEC italiana ha di per sé un valore legale rafforzato, equiparato dall'art. 48 del Codice dell'Amministrazione Digitale a una raccomandata con ricevuta di ritorno per data e ora di invio e consegna, ma questo attesta solo che il messaggio è transitato su quel canale, non che il contenuto provenga da chi ne ha davvero titolo se l'account è stato violato a monte. Dal punto di vista del GDPR, aver comunicato dati personali a un soggetto non autorizzato costituisce comunque una violazione ai sensi dell'articolo 33, indipendentemente dalla buona fede di chi l'ha causata, e fa scattare l'obbligo di notifica al Garante entro 72 ore dal momento in cui se ne viene a conoscenza. La buona fede può incidere sulla valutazione della responsabilità, in particolare rispetto al principio di accountability dell'articolo 24, ma non elimina l'obbligo di notifica, né la necessità di dimostrare, con evidenze tecniche solide raccolte prima e non dopo il fatto, quali controlli erano stati effettivamente messi in atto.
| Situazione | Cosa serve dimostrare |
|---|---|
| Richiesta ricevuta da mittente apparentemente istituzionale | Che il dominio, l'intestazione e i metadati del messaggio sono stati verificati con gli strumenti disponibili al momento |
| Dati comunicati prima di scoprire la frode | La cronologia esatta degli scambi email, con acquisizione forense degli header e non solo screenshot |
| Notifica al Garante | Che sia avvenuta entro 72 ore dalla scoperta, con documentazione della tempistica |
| Rapporti con clienti coinvolti | Che siano stati informati quando il rischio per i loro diritti è elevato, come richiesto dall'art. 34 GDPR |
Cosa fare se sospetti di essere stati coinvolti in un caso simile
I passaggi corretti, in dettaglio
- Non cancellare nulla. Email, header, log di accesso e allegati vanno preservati così come sono, senza modificarli o rispondere ulteriormente al mittente sospetto.
- Acquisizione forense della prova, non uno screenshot. Un'email rientra tra le riproduzioni informatiche disciplinate dall'art. 2712 del Codice Civile e forma piena prova dei fatti rappresentati, ma solo finché la controparte non ne disconosce la conformità: a quel punto serve poter dimostrare integrità e provenienza con strumenti tecnici, non con un'affermazione. Per questo l'acquisizione va fatta secondo metodologie riconosciute, in linea con la Convenzione di Budapest e con lo standard internazionale ISO/IEC 27037, calcolando un valore hash crittografico (tipicamente SHA-256) che dimostri che il contenuto non è stato alterato dopo l'acquisizione.
- Verifica indipendente del mittente reale, contattando l'ente o l'azienda apparentemente coinvolta tramite un canale diverso da quello usato per la richiesta sospetta.
- Valutazione della violazione ai fini GDPR e, se necessario, notifica al Garante entro 72 ore.
- Coinvolgimento di un perito informatico forense per ricostruire la dinamica dell'attacco in modo documentabile, con una catena di custodia tracciata dal momento dell'acquisizione fino all'eventuale deposito in giudizio.
Perché riguarda anche l'avvocato che segue il caso
Per chi assiste un'azienda coinvolta in un incidente come questo, il momento in cui viene coinvolto un perito informatico forense incide direttamente sulla qualità della difesa. Un legale che interviene solo dopo che la prova è già stata gestita in modo informale, screenshot, esportazioni non certificate, caselle di posta già "ripulite", si trova a dover lavorare con materiale difficilmente sostenibile in giudizio se la controparte solleva un disconoscimento ex art. 2712 c.c. Il coinvolgimento tempestivo di un CTU o CTP in ambito informatico forense permette invece di costruire fin da subito una relazione tecnica difendibile, utile sia in una fase stragiudiziale con il Garante, sia in un eventuale contenzioso civile promosso dai clienti i cui dati sono stati esposti, sia in sede penale per la componente di accesso abusivo e frode informatica. Lavoriamo abitualmente al fianco di studi legali in tutte queste fasi, dalla prima valutazione riservata fino al deposito della relazione tecnica.
Domande frequenti su Google
Un'azienda può essere sanzionata se comunica dati in buona fede a un truffatore?
Sì, la violazione del GDPR si configura comunque, ma la documentazione di una verifica diligente e tempestiva, oltre alla pronta notifica al Garante, incide in modo significativo sulla valutazione della responsabilità.
Uno screenshot delle email basta come prova in tribunale?
No, non da solo: l'email forma piena prova ex art. 2712 c.c. solo finché non viene disconosciuta, e a quel punto uno screenshot non garantisce integrità né provenienza. Serve un'acquisizione forense con hash crittografico e catena di custodia documentata secondo lo standard ISO/IEC 27037.
Domande frequenti
Cosa distingue il Man in the Mail da un normale phishing?
Chi risponde dei danni in un caso come quello di Revolut?
Quando conviene rivolgersi a un perito informatico forense?
Cosa fa esattamente un perito in un caso simile?
Come può un avvocato coinvolgere un perito in questo tipo di casi?
La tua azienda ha ricevuto una richiesta di dati che ti sembra sospetta?
Periti Digitali affianca aziende, avvocati e studi legali che seguono il caso, e privati in tutta Italia nella gestione tecnico-legale di data breach, richieste sospette e acquisizione forense della prova, anche in qualità di CTU o CTP.