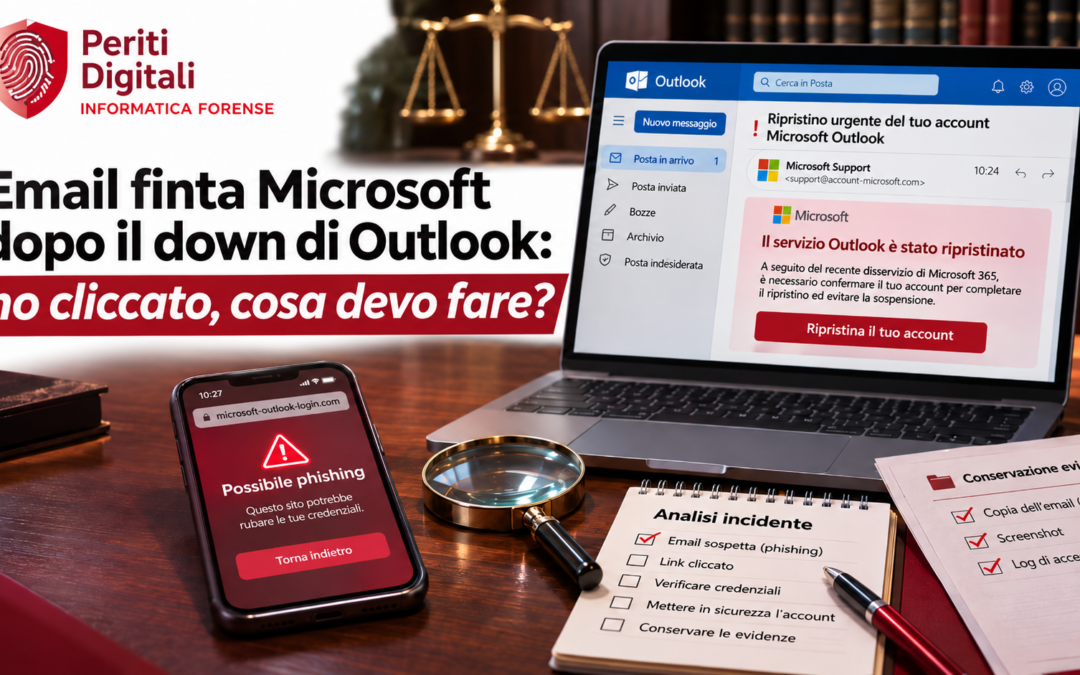
Una email finta Microsoft sta circolando dopo il guasto del 12 novembre: dice che alcuni messaggi sono stati «trattenuti» e che saranno cancellati entro 24 ore se non premete un pulsante. È una trappola, e a segnalarlo è stata Microsoft stessa. In questa guida vediamo come riconoscerla, cosa fare se avete già cliccato e quali tracce conservare prima di cancellare qualcosa.
In breve
- Cos'è: una email finta Microsoft, parte di una campagna di phishing che sfrutta il guasto di Exchange Online (incidente EX1550543) per spingervi a cliccare «Restore messages».
- Cosa è falso: la scadenza di 24 ore e il rischio di perdere la posta. La posta in ritardo non si recupera con un pulsante.
- Se avete cliccato: non cancellate nulla, cambiate la password da un altro dispositivo, fate chiudere le sessioni attive e controllate regole di inoltro e accessi.
Il guasto e le email false: cosa è successo davvero
Il 12 novembre un guasto a Exchange Online ha bloccato per ore Outlook e altri servizi Microsoft 365. Microsoft ha escluso un attacco informatico (si apre in una nuova scheda): si è trattato di un problema tecnico. Il disservizio ha però fatto da esca per ogni email finta Microsoft arrivata dopo. Secondo Mimecast (si apre in una nuova scheda), le prime email di phishing a tema guasto sono comparse nel giro di poche ore.
Il 14 novembre Microsoft Threat Intelligence ha descritto la campagna (si apre in una nuova scheda). I messaggi imitano le notifiche di stato dei servizi, citano l'incidente vero e usano tre domini mittente. I link passano da un servizio di tracciamento dei clic e portano a un sito che non è di Microsoft, reallifeaccounting[.]com. Microsoft parla di messaggi simili osservati in più settori negli Stati Uniti. Il 17 novembre, però, Mimecast ha segnalato una variante in francese rivolta alla regione Europa: lo stesso schema può quindi arrivare anche da noi.
| Data | Cosa è successo |
|---|---|
| 12 novembre | Guasto a Exchange Online (incidente EX1550543): Outlook e altri servizi non raggiungibili. |
| 13 novembre | Microsoft dichiara risolto l'incidente. Compaiono le prime email false, rilevate da Microsoft e da Fortra. |
| 14 novembre | Microsoft Threat Intelligence pubblica l'avviso sulla campagna. Il ripristino completo dei servizi si chiude in questa data. |
| 15 novembre | Microsoft invia agli amministratori il rapporto preliminare sull'incidente; il rapporto finale è atteso. |
| 17 novembre | Mimecast individua una variante in francese per l'Europa, con un finto accesso Microsoft. |
Cosa sappiamo e cosa no
Non si sa chi ci sia dietro. Microsoft non ha confermato né il furto delle credenziali né la diffusione di malware. Fortra (si apre in una nuova scheda) descrive però una pagina che imita l'accesso a Office 365 per catturare le credenziali, e Mimecast ha visto un finto login nella variante francese. Microsoft dichiara che Defender blocca i domini malevoli, ma secondo Fortra alcuni campioni sono arrivati comunque nelle caselle. Per questo conviene trattare ogni email finta Microsoft di questo tipo come un rischio reale, anche quando i filtri non l'hanno fermata.
Come riconoscere un'email finta Microsoft
I segnali ci sono, ma non vanno cercati solo negli errori di scrittura. Nella variante francese, per esempio, Mimecast ha trovato un messaggio curato e inviato da un dominio che superava i controlli tecnici di autenticazione. Meglio guardare il quadro intero. Provate l'esempio qui sotto: toccate i numeri per vedere cosa non torna.
Esempio ricostruito a scopo didattico, non è un messaggio reale. Usate i pulsanti numerati per leggere ogni segnale.
Il 12 novembre il flusso di posta di Exchange Online è stato interrotto (incidente EX1550543) . Quattro messaggi sono stati trattenuti e saranno eliminati entro 24 ore se non vengono rilasciati.
RESTORE MESSAGES- Mittente. Il nome visualizzato imita un avviso di servizio e spesso porta la sigla della vostra azienda. L'indirizzo vero, nascosto dietro il nome, appartiene a un dominio qualunque: Microsoft ha indicato moments-notice[.]com, planetmaison[.]com e newbooker[.]com.
- Oggetto. «Outage» seguito da un codice casuale. Il codice cambia a ogni messaggio, quindi un filtro basato su un oggetto fisso non lo ferma.
- Codice dell'incidente. EX1550543 esiste davvero. Citare un fatto vero è proprio ciò che rende credibile l'esca, e Fortra raccomanda di non fidarsi di un messaggio solo perché cita un incidente reale.
- Scadenza. Le 24 ore sono un'urgenza inventata. Microsoft precisa che l'affermazione è falsa: la posta in ritardo viene consegnata da sola.
- Pulsante. Il link passa da un tracciamento e non porta a un indirizzo Microsoft. Su computer, avvicinando il mouse senza cliccare, l'indirizzo che compare non appartiene a Microsoft.
C'è poi una regola semplice. Gli avvisi ufficiali sui disservizi compaiono nella pagina Service health del centro di amministrazione, non dentro un pulsante in una email, come ricorda anche Field Effect (si apre in una nuova scheda). Chi non è amministratore può controllare il sito di stato di Microsoft o l'account @MSFT365Status. Se l'email chiede di agire in fretta e di cliccare, fermatevi e verificate per un'altra strada.
Ho cliccato su un'email finta Microsoft: cosa fare subito
La risposta dipende da cosa avete fatto dopo aver ricevuto l'email finta Microsoft. Scegliete la vostra situazione: troverete i passi in ordine di urgenza.
Che cosa avete fatto con l'email?
Rischio basso
- Non cliccate e non rispondete.
- Segnalate il messaggio in Outlook con Report > Report phishing.
- Dopo la segnalazione potete eliminarlo.
Rischio medio-basso
Il link è legato al singolo destinatario: il clic ha confermato a chi ha inviato il messaggio che il vostro indirizzo è attivo.
- Chiudete la pagina senza digitare nulla e non riaprite il link.
- Annotate data e ora del clic.
- Segnalate l'email e avvisate chi gestisce l'informatica.
- Per prudenza, controllate gli accessi recenti al vostro account.
Rischio alto: trattate l'account come compromesso
- Cambiate la password da un altro dispositivo, non da quello usato per il clic.
- Fate chiudere tutte le sessioni attive: cambiare la password può non bastare.
- Controllate che la verifica in due passaggi sia attiva e che i metodi registrati siano solo i vostri.
- Controllate regole di inoltro, posta inviata e app autorizzate (la tabella qui sotto spiega come).
- Se usate la stessa password altrove, cambiatela anche lì.
- Avvisate chi gestisce l'informatica e conservate l'email prima di cancellarla.
Rischio molto alto: intervenite subito
Un codice inserito nella pagina falsa può dare accesso anche oltre la password. Per prudenza, considerate compromessa la sessione.
- Chiedete subito all'amministratore di revocare sessioni e accessi attivi.
- Rimuovete metodi di verifica che non riconoscete.
- Cambiate la password da un altro dispositivo.
- Fate rivedere i registri degli accessi e le regole della casella.
- Se ci sono dati di clienti o danni economici, valutate subito una verifica tecnica con acquisizione delle prove.
Preferite Periti Digitali tra le fonti di Google
Pubblichiamo guide pratiche su truffe e prove digitali. Se vi sono utili, aggiungeteci alle fonti preferite per vederci più spesso tra le notizie.
Aggiungi Periti Digitali (si apre in una nuova scheda)Cosa controllare nell'account dopo il clic
Chi ottiene l'accesso a una casella raramente si limita a guardare. Microsoft (si apre in una nuova scheda) elenca i segnali tipici: regole che inoltrano la posta a indirizzi sconosciuti, regole che spostano i messaggi in cartelle poco visibili, messaggi sospetti tra gli inviati. Questa tabella riassume cosa verificare e chi può farlo.
| Cosa controllare | Perché | Chi lo fa |
|---|---|---|
| Regole della posta e inoltri | Una regola nascosta può copiare la posta altrove o far sparire le risposte. | Utente o amministratore |
| Posta inviata ed eliminata | Servono a capire se dal vostro indirizzo sono partiti messaggi che non avete scritto. | Utente |
| Sessioni attive | Un accesso già aperto può restare valido finché non viene revocato. Anche Fortra raccomanda di revocare le sessioni degli utenti che hanno inserito i dati. | Amministratore |
| Metodi di verifica e app autorizzate | Un metodo aggiunto o un'app autorizzata permettono di rientrare anche dopo il cambio password. | Utente o amministratore |
| Accessi e registri di audit | Mostrano quando e da dove qualcuno è entrato. Hanno una durata limitata, quindi vanno richiesti presto. | Amministratore |
Se la casella contiene dati personali di clienti o colleghi, l'azienda deve valutare se si tratta di una violazione dei dati. In caso di rischio per le persone, la notifica al Garante va fatta entro 72 ore dalla scoperta (art. 33 GDPR).
Cosa conservare prima di cancellare: l'email finta Microsoft è una prova
L'istinto è cancellare tutto. È l'errore più comune: così si perdono proprio gli elementi che servono a ricostruire l'accaduto. Lo stesso principio vale anche negli attacchi più grandi, come spieghiamo nell'articolo sul valore probatorio dei log. Prima di eliminare il messaggio, mettete in salvo questi elementi.
- L'email originale, salvata come file con le intestazioni complete. Non limitatevi a inoltrarla: l'inoltro cambia i dati tecnici.
- L'indirizzo del link, copiato senza aprirlo (tasto destro sul pulsante e «Copia indirizzo link»).
- Uno screenshot con data e ora visibili, prima e dopo il clic.
- Un appunto scritto con l'orario del clic, cosa avete digitato e da quale dispositivo.
- I messaggi sospetti trovati tra gli inviati o nelle regole: lasciateli dove sono.
Questo materiale, conservato in modo corretto, è la base per una eventuale acquisizione con catena di custodia. Un controllo dell'integrità tramite hash permette poi di dimostrare che i file non sono stati modificati. Lo ricordiamo anche nel nostro approfondimento sul ransomware nelle PMI dell'Emilia-Romagna: l'email di phishing che apre un attacco è una prova da preservare, non da cancellare «per pulizia».
Quando serve un perito informatico
Per un'email finta Microsoft cliccata senza conseguenze bastano la segnalazione e un controllo dell'account. Un perito serve quando c'è un danno da dimostrare o un possibile contenzioso: bonifici dirottati, fatture modificate, dati di clienti usciti dalla casella, una polizza cyber che richiede documentazione, una denuncia da sostenere. In questi casi si può segnalare l'accaduto alla Polizia Postale tramite il portale del commissariato online, e contemporaneamente mettere in sicurezza le prove con un metodo che regga davanti a un giudice.
Avete cliccato e non siete sicuri di cosa sia successo?
Non cancellate nulla e raccontateci il caso in modo riservato. Valutiamo cosa è stato conservato, cosa manca e se serve un'acquisizione forense. Affianchiamo aziende, studi legali e privati in tutta Italia.
Scopri l'informatica forense Assistenza tecnica forenseArticoli correlati
Le domande che le persone si pongono
Microsoft cancella davvero i messaggi trattenuti dopo 24 ore?
No. Microsoft ha precisato che l'affermazione è falsa: i messaggi ritardati non si recuperano con un pulsante e la scadenza di 24 ore è parte dell'inganno.
Come faccio a sapere se un'email di Outlook è vera o falsa?
Non fidatevi del nome del mittente né del pulsante. Verificate lo stato dei servizi dal sito di stato di Microsoft o, se siete amministratori, dal centro di amministrazione. Un avviso vero non vi chiede di premere un pulsante per recuperare la posta.
Cosa succede se clicco su un link di phishing ma non inserisco nulla?
Di solito non succede altro, ma il clic può confermare a chi ha inviato il messaggio che il vostro indirizzo è attivo. Chiudete la pagina, segnalate l'email e controllate gli accessi recenti.
Cambiare la password basta dopo un phishing?
Non sempre. Un accesso già aperto può restare valido finché le sessioni non vengono revocate. Oltre alla password, vanno controllati i metodi di verifica, le regole della casella e le app autorizzate.
Un account Microsoft 365 rubato si può recuperare?
Nella maggior parte dei casi sì, se si interviene presto: reimpostazione della password, revoca delle sessioni e pulizia di regole e autorizzazioni. Va poi verificato cosa è stato letto, inviato o scaricato.
Domande frequenti
Il guasto di Microsoft è stato un attacco hacker?
No. Microsoft ha escluso un attacco informatico: l'interruzione è stata un problema tecnico. A essere un attacco è la campagna di email false che ne ha approfittato.
Come segnalo un'email finta Microsoft in Outlook?
Dal pulsante Report scegliete Report phishing. Se siete in un'azienda, avvisate anche chi gestisce l'informatica, così può cercare lo stesso messaggio nelle altre caselle.
Devo fare denuncia?
Se c'è stato un danno economico o un accesso non autorizzato, sì: si può segnalare alla Polizia Postale tramite il portale del commissariato online. Conservate prima l'email e gli appunti, perché serviranno a sostenere la denuncia.
Quanto tempo ho per intervenire dopo aver inserito la password?
Il prima possibile, idealmente entro poche ore. Chi entra in una casella può creare regole di inoltro e inviare messaggi a vostro nome in pochi minuti.
Posso far controllare il mio caso senza essere un'azienda?
Sì. Aiutiamo anche privati e professionisti, in tutta Italia e anche da remoto: partiamo da una valutazione riservata per capire se serve davvero un'acquisizione delle prove.