ARTICOLO IN AGGIORNAMENTO - informazioni aggiornate al 5 novembre 2026. La vicenda è in corso e le notizie possono cambiare nelle prossime ore.
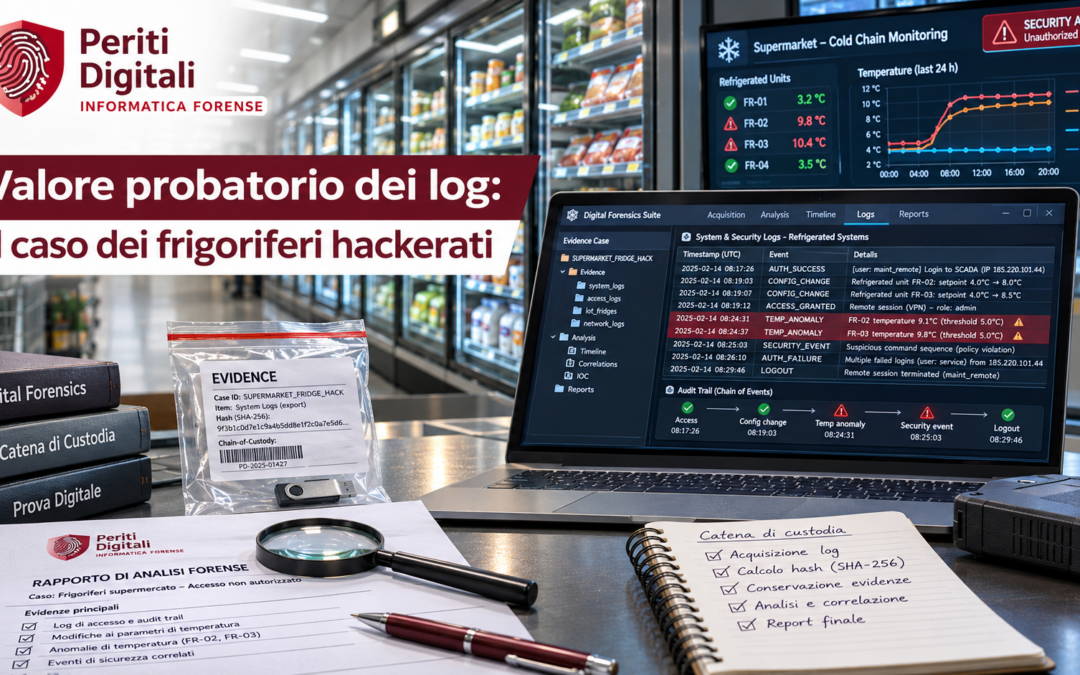
In breve: dopo gli attacchi del 2 novembre 2026 ai sistemi di refrigerazione di supermercati e aziende alimentari, in Italia e in Europa, la partita si giocherà sulle prove digitali. Chi ha subito un danno dovrà dimostrare chi è entrato nel sistema, quando ha cambiato le temperature e se gli allarmi hanno funzionato. Il valore probatorio dei log dipende da come vengono salvati prima del ripristino. Una copia fatta con metodo forense, con impronta di verifica e catena di custodia, regge meglio di una schermata fatta in fretta.
Gli attacchi del 2 novembre: cosa sappiamo e cosa no
Il 2 novembre 2026 sono stati manomessi da remoto i sistemi di controllo della refrigerazione di diversi supermercati europei. In Italia i casi riguardano punti vendita in Sicilia, tra cui alcuni a insegna Coop gestiti in franchising (la catena precisa che quelli a gestione diretta non sono stati toccati), e aziende della filiera in Toscana ed Emilia-Romagna. Secondo l'ANSA, Palazzo Chigi ha parlato di impatto "fortemente limitato", senza rischi sanitari, mentre Polizia Postale e Agenzia per la cybersicurezza nazionale (ACN) indagano. Le fonti non concordano sul numero esatto dei punti vendita colpiti, per cui qui non lo indichiamo.
Il 4 novembre due gruppi filorussi hanno rivendicato gli attacchi con un video, riportato dal Tg1. Dichiarano di non aver usato malware. È una rivendicazione non verificata e non c'è alcuna attribuzione ufficiale. Lo stesso giorno l'Istituto francese del sangue ha confermato la manomissione dei controlli di tre celle frigorifere con plasma: gli allarmi hanno funzionato e nessuna sacca è andata persa. Secondo indiscrezioni giornalistiche le temperature sarebbero state portate da circa -30 a 110 gradi, dato non confermato ufficialmente.
Per cybersecurity e NIS2 rimandiamo all'articolo tecnico di Alchimie Digitali. Qui seguiamo i fatti dal punto di vista di chi dovrà provare qualcosa in un procedimento.
Ogni caso lascia tracce diverse
Dalle notizie emergono situazioni diverse, e per ciascuna cambia la prova digitale decisiva. La tabella le mette a confronto.
| Caso riportato | Domanda legale aperta | Prova digitale decisiva |
|---|---|---|
| Punti vendita in franchising in Sicilia | Chi gestiva l'impianto: il franchisee, il fornitore o la catena? | Accessi e account che hanno amministrato il controllore, contratti di assistenza |
| Ristorazione collettiva in Toscana, notifica all'ACN | La notifica era completa e tempestiva? | Log con date e orari affidabili, cronologia dei parametri |
| Produttore di surgelati in Emilia-Romagna | Quando è stato scoperto l'attacco e cosa è stato fatto? | Allarmi, ticket di assistenza, registrazioni di temperatura |
| Istituto del sangue in Francia, fornitore esterno | La falla era nel fornitore o in un componente di terzi? | Accessi dal portale del fornitore, versioni dei componenti, log di allarme |
| Rivendicazione "senza malware" | Un accesso sembra legittimo: come si distingue? | Indirizzi di provenienza, orari anomali, credenziali usate, autenticazione |
"Senza malware": perché complica la prova
Secondo la rivendicazione, gli attaccanti avrebbero sfruttato "i sistemi integrati", cioè le funzioni già presenti negli apparati. Non è verificato, ma coincide con quanto riportato dai media sulle cause: installazioni obsolete, pannelli di amministrazione esposti su Internet e autenticazione debole. In scenari simili non c'è un file malevolo da trovare. Restano gli accessi e le modifiche, che nei log possono somigliare a normale manutenzione.
Distinguere un accesso autorizzato da uno abusivo richiede quindi di incrociare più fonti: log del controllore, della connessione remota, del firewall e del portale del fornitore, insieme ai registri di temperatura. Per questo, prima di qualunque lettura, i dati vanno acquisiti in modo che nessuno possa contestarne l'integrità.
Il valore probatorio dei log in giudizio
Un log è un documento informatico. Nel civile, l'articolo 2712 del codice civile attribuisce alle riproduzioni informatiche piena prova dei fatti rappresentati, "se colui contro il quale sono prodotte non ne disconosce la conformità". Se il fornitore o il manutentore contesta il log prodotto dal gestore, il suo peso va sostenuto con altri riscontri e con una conservazione documentata. Il CAD, all'articolo 20, rende il valore probatorio del documento informatico liberamente valutabile dal giudice in relazione a sicurezza, integrità e immodificabilità.
Nel penale, se le indagini della Polizia Postale porteranno a un procedimento, la legge 48/2008 (che ha ratificato la Convenzione di Budapest) ha introdotto nel codice di procedura penale l'obbligo di adottare misure tecniche per conservare i dati originali e impedirne l'alterazione, ad esempio agli articoli 244, 247 e 354. La legge non indica i passaggi operativi, perciò si usa spesso la norma ISO/IEC 27037, una buona prassi volontaria e non una legge.
Attenzione: questo articolo è informativo. La strategia probatoria di ogni caso va valutata dall'avvocato insieme a un perito informatico.
Cosa conservare adesso, in base a quanto emerso
I passaggi seguono i principi della prassi forense e le indicazioni dell'ACN riportate dalla stampa. Apri ogni voce per il dettaglio.
1. Salvare log e configurazioni prima di ripristinare
L'ACN invita a verificare i registri degli impianti fino agli ultimi 90 giorni, se disponibili (come riassunto da Alchimie Digitali). La messa in sicurezza della merce resta prioritaria. Se devi intervenire subito, annota cosa fai, a che ora e chi lo fa.
2. Fare una copia fedele, non una schermata
Esporta i log in formato originale, con i metadati. Le schermate possono servire da supporto, ma sono più facili da contestare. Sui livelli di estrazione trovi un approfondimento sull'acquisizione forense di uno smartphone, i cui principi valgono anche per altri dispositivi.
3. Calcolare l'impronta di verifica
Sull'esportazione si calcola un'impronta hash. Se il file produce in seguito la stessa impronta, si dimostra che non è stato modificato.
4. Salvare anche i dati dei registratori indipendenti
Federconsumatori chiede sensori e registratori di temperatura non connessi a Internet, con registrazione continua. Per la Rete degli Istituti Zooprofilattici, sensori, registrazioni e allarmi sono la base dei controlli HACCP: se vengono manomessi, anche i controlli perdono affidabilità. Per questo i dati indipendenti diventano un riscontro prezioso.
5. Annotare l'orario dei sistemi
Se l'orologio del controllore è sfasato, la sequenza degli eventi può risultare sbagliata. Registra lo scarto rispetto a una fonte affidabile al momento dell'acquisizione.
6. Tenere la catena di custodia
Scrivi chi ha acquisito i dati, quando, con quale strumento, dove sono salvati e chi vi ha avuto accesso. Anche le modifiche inevitabili vanno motivate.
7. Chiedere per iscritto la conservazione ai terzi
Nel caso francese il bersaglio diretto sarebbe stato un fornitore esterno. I log del suo portale non sono nelle tue mani: invia subito una richiesta scritta di conservazione e di copia, con date e account, e tieni traccia della risposta.
Hai subito un'anomalia sugli impianti e ti servono prove utilizzabili? Periti Digitali acquisisce e conserva le evidenze digitali con metodo forense, supportando avvocati e aziende fin dalle prime ore, prima di ripristinare.
Scopri la raccolta e conservazione della provaChi risponde: la catena dei soggetti coinvolti
I casi riportati mostrano filiere con più attori: il gestore del punto vendita o dello stabilimento, il fornitore dell'impianto, il manutentore con accesso da remoto e talvolta una terza società che produce un componente. In Francia, secondo quanto riportato, il fornitore ha attribuito la falla a un componente di una terza società. Per chi chiederà un risarcimento dovrà contare molto la ricostruzione di un percorso: da dove è partito l'accesso, con quali credenziali, se gli aggiornamenti erano disponibili e chi doveva installarli.
C'è poi un aspetto temporale che gli avvocati valuteranno: l'ACN aveva già pubblicato misure urgenti dopo il caso francese di ottobre. Quanto fosse stato fatto prima del 2 novembre, ad esempio un aggiornamento registrato o una verifica dell'esposizione su Internet, lo diranno i log e i documenti di manutenzione. Non c'è alcun accertamento di responsabilità: la qualificazione giuridica spetta all'avvocato, caso per caso.
Sei un avvocato e un cliente ti chiede di ricostruire un incidente informatico? Possiamo affiancarti come consulenti tecnici di parte, dall'acquisizione delle prove alla relazione.
Scopri l'assistenza tecnica forenseI limiti dei log da conoscere
Un log può essere incompleto o modificabile da chi ha privilegi di amministrazione, e molti dispositivi tengono pochi giorni di storico prima di sovrascrivere. Alcuni log contengono dati personali, come i nomi degli operatori, e vanno trattati secondo la normativa privacy. Infine un log mostra cosa il sistema ha registrato, non necessariamente chi ci fosse dietro l'accesso: l'attribuzione richiede ulteriori verifiche. Per questo, mentre l'attribuzione degli attacchi del 2 novembre è ancora aperta, qualunque conclusione su gruppi o responsabili resta prematura.
Le persone hanno chiesto anche
Cosa è successo ai frigoriferi dei supermercati?
Il 2 novembre 2026 i sistemi di controllo della refrigerazione di diversi supermercati europei sono stati manomessi da remoto. In Italia risultano coinvolti punti vendita in Sicilia e aziende in Toscana ed Emilia-Romagna. Le indagini sono in corso e non c'è attribuzione ufficiale.
Un log informatico ha valore di prova in tribunale?
Sì, può essere una prova, ma il suo peso dipende da come è stato acquisito e conservato. Se la controparte lo contesta, servono riscontri e una procedura documentata.
Come si dimostra che un log non è stato modificato?
Con un'acquisizione in formato originale, un'impronta hash calcolata subito dopo la copia e una catena di custodia che documenti ogni passaggio.
Chi risponde se un attacco informatico rovina la merce?
Dipende dai ruoli e dal contratto tra gestore, fornitore e manutentore, e da cosa risulta dalle prove. La valutazione spetta a un avvocato.
Cos'è la catena di custodia digitale?
È il registro cronologico di chi ha gestito una prova digitale, quando e perché. Serve a mostrare che non è stata alterata dopo l'acquisizione.
Domande frequenti
Posso usare le schermate del pannello come prova?
Possono essere un supporto, ma sono fragili se contestate. È meglio affiancarle a un'acquisizione tecnica dei log originali.
Devo fermare subito l'impianto per salvare i log?
No, la messa in sicurezza della merce viene prima. Documenta però ogni intervento e salva i dati appena possibile, prima di ripristini che possano cancellarli.
Il fornitore deve darmi i suoi log?
Dipende dal contratto e dalle norme applicabili. Conviene inviare subito una richiesta scritta di conservazione e di copia, e farla seguire dal proprio avvocato.
Quando serve un perito informatico?
Quando il valore dei log può diventare decisivo in un contenzioso, perché la corretta acquisizione condiziona ciò che si potrà dimostrare.
Cosa fa Periti Digitali?
Acquisizioni forensi, perizie informatiche per avvocati e tribunali, analisi di sistemi compromessi e assistenza tecnica come consulenti di parte.
Vuoi capire se i tuoi log reggerebbero in un contenzioso? Raccontaci il caso in modo riservato: valutiamo che cosa è stato conservato, che cosa manca e quale perizia serve.
Richiedi una consulenza riservataArticoli correlati
Puoi consultare anche le perizie informatiche di parte e tutti gli articoli e approfondimenti.
Fonti: AGI (allerta ACN) · CyberSecItalia · ANSA · Adnkronos · Teleborsa (Tg1) · Il Post (Istituto del sangue) · Agenpress · Quotidiano Sanità (Rete IZS) · Help Consumatori (Federconsumatori) · Cybersecurity360 (ISO/IEC 27037 e L. 48/2008) · Brocardi (art. 2712 c.c.). Contenuto informativo, non costituisce consulenza legale.