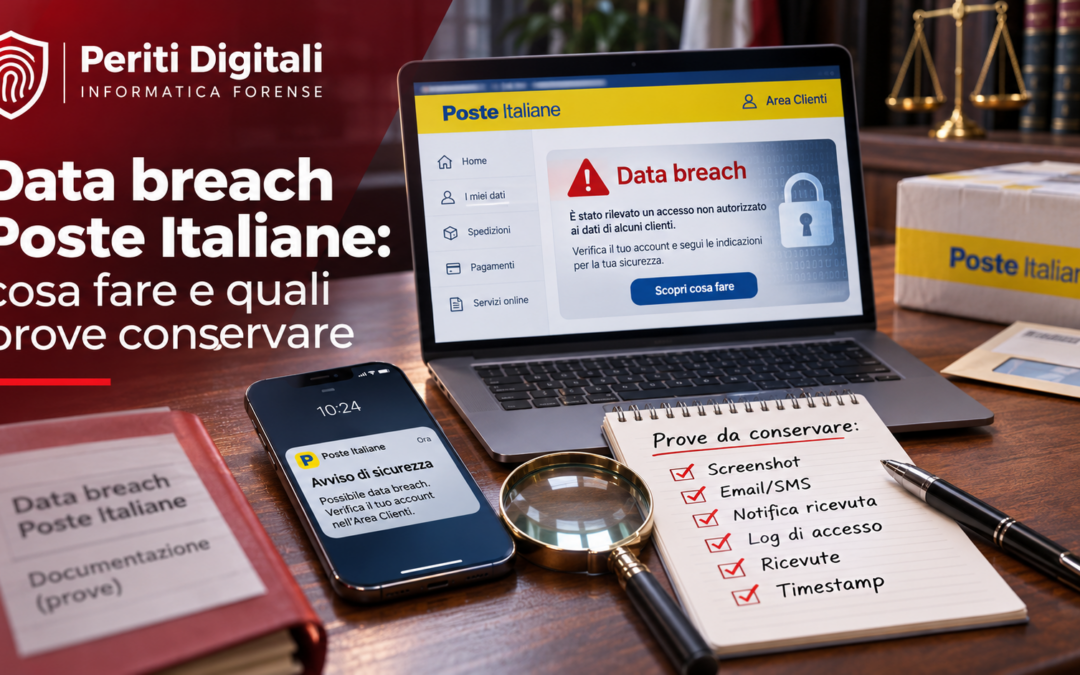
Il data breach Poste Italiane scoperto il 17 novembre 2026 ha messo online contratti e anagrafiche di clienti del servizio di firma digitale. Qui spieghiamo cosa è confermato e cosa no. Soprattutto, spieghiamo cosa fare per proteggersi e come conservare le prove, anche in vista di una denuncia o di una richiesta di risarcimento.
Il data breach Poste Italiane riguarda . Il 17 novembre un utente di nome flex22 ha pubblicato su un forum illegale circa 1 GB di file, con 2.158 contratti e 1.561 anagrafiche (nome, indirizzo, email e telefono). Non risultano password né dati di pagamento. Il rischio concreto è il raggiro costruito sui tuoi dati. Quindi non comunicare mai codici, non cliccare sui link e conserva le prove prima di cancellare qualsiasi cosa.
Aggiornamento del 20 novembre. Alcune testate riportano che l’autore del leak avrebbe dichiarato di aver sfruttato una vulnerabilità e un token. Si tratta di una versione non verificata e Poste non ha confermato la causa. Secondo le ricostruzioni giornalistiche, PosteID (lo SPID di Poste) non risulta coinvolto.
Al momento nessuna fonte che abbiamo consultato riporta una comunicazione diretta ai clienti né una notifica al Garante. Questo non significa che non siano avvenute: significa che non è pubblico.
Data breach Poste Italiane: cosa è successo e cosa è confermato
Il 17 novembre 2026 un utente chiamato flex22 ha pubblicato su un forum underground circa 1 GB di documenti attribuiti agli archivi di Poste. La notizia è stata ripresa da Fanpage.it, che ha esaminato i file con un esperto informatico e ha ottenuto la conferma dell’azienda. Poste ha spiegato che le verifiche sono in corso e che la violazione riguarda «un numero di persone contenuto». Inoltre ha escluso il coinvolgimento di dati sensibili legati ai rapporti con i clienti.
I numeri, invece, non sono di Poste. Derivano dal conteggio dei file pubblicati e possono cambiare dopo gli accertamenti. Ecco cosa è confermato e cosa no.
In sintesi, sono confermati la pubblicazione dei file il 17 novembre e il riconoscimento della violazione da parte di Poste. Le testate che hanno analizzato l’archivio riportano che riguarda PosteCert Firma Digitale e che contiene nome, cognome, indirizzo, email e telefono, senza password né dati di pagamento. I contratti risalgono al periodo 2020-2026.
Le cifre di 2.158 contratti e 1.561 anagrafiche sono il conteggio dei giornalisti, non dati ufficiali di Poste, e le due cifre non vanno sommate. Quanto a PosteID, lo SPID di Poste, diverse testate scrivono che non è coinvolto, ma non abbiamo trovato una nota diretta dell’azienda.
Restano senza risposta alcune domande importanti. Non è noto come siano stati ottenuti i dati, perché quella dell’autore su vulnerabilità e token è una dichiarazione non verificata. Non sappiamo se la falla sia ancora aperta e nemmeno se ci sia stata una notifica al Garante o un avviso diretto ai clienti, perché nessuna fonte ne parla.
Data breach Poste Italiane: quali dati sono finiti online e perché contano
Nei file ci sono nome, cognome, indirizzo di casa, email e numero di telefono. Inoltre ogni contratto dice qualcosa di prezioso per un truffatore: quella persona usa la firma digitale di Poste.
Un truffatore non ha bisogno della tua password. Gli basta sapere come ti chiami e di quale servizio sei cliente. Così può costruire un pretesto credibile: la «firma digitale in scadenza», il «contratto da aggiornare», la «verifica dell’account». È . Il dato rubato non serve a entrare nel sistema, serve a convincere te. Può arrivare come oppure come .
Prova tu: riconosci i segnali in un messaggio di esempio
Tocca le parti evidenziate dell’SMS. Il messaggio è inventato e non rimanda a nessun sito reale: serve a mostrare come i dati di un leak rendono credibile un raggiro.
Nome, data e numero sono di fantasia.
Cosa noti?
Seleziona una parte del messaggio per capire perché dovrebbe farti insospettire.
Seguici su Google. Pubblichiamo analisi tecnico-legali sulle notizie di sicurezza informatica. Se vuoi vederle tra le Notizie principali, aggiungi Periti Digitali alle tue fonti preferite.
Aggiungi Periti Digitali alle fonti preferiteCosa fare subito dopo il data breach Poste Italiane
Se sei cliente PosteCert, valgono alcune regole di prudenza. Poste ha escluso password e dati di pagamento, ma conviene comunque seguirle. Sono quattro e semplici:
- Non dare mai codici ricevuti per SMS, password o PIN, nemmeno a chi dice di essere di Poste.
- Non cliccare sui link nei messaggi che parlano di firma digitale, account o sicurezza. Entra dall’app o digitando tu l’indirizzo del sito ufficiale.
- Se ti chiamano, riaggancia e richiama tu il numero ufficiale che trovi nell’app o sul sito.
- Controlla i movimenti dei conti e l’accesso al tuo account di firma digitale.
Le stesse indicazioni compaiono nelle pagine di Poste sulle truffe, che trovi tra le fonti in fondo all’articolo. Se invece qualcosa è già successo, scegli la tua situazione qui sotto.
Cosa ti è successo? Ti diciamo cosa fare e cosa conservare
Scegli una situazione
Qui compariranno i passi da fare subito, le prove da conservare e gli errori da evitare.
Le prove da conservare dopo il data breach Poste Italiane
Dopo un data breach Poste Italiane la prova digitale è fragile. I messaggi si cancellano, i numeri cambiano e i siti falsi spariscono in poche ore. Conservarla bene serve se devi sporgere denuncia, contestare un addebito o far valere un danno.
Uno screenshot è meglio di niente e in sede civile può essere utilizzato come prova documentale se la controparte non lo disconosce. Se però viene contestato, da solo dimostra poco. Ne abbiamo parlato nel confronto tra i metodi per acquisire una chat, che vale anche per SMS ed email.
SMS e messaggi. Fai una schermata completa, con numero del mittente, data e ora, e copia il testo del link senza aprirlo. Evita di aprire il link «per vedere» e di ritagliare la schermata.
Email. Salva il messaggio originale oppure inoltralo come allegato, così restano le intestazioni tecniche. Non cancellare l’originale e non inoltrare solo il testo.
Telefonate. Annota numero, data, ora, durata e cosa è stato chiesto, poi salva la schermata del registro chiamate. Non richiamare il numero.
Siti e link. Copia l’indirizzo completo, annota data e ora e salva una schermata della pagina. Non inserire dati e non scaricare file.
Movimenti bancari. Conserva estratto conto, contabile e segnalazione alla banca con l’orario in cui l’hai fatta, e non ritardare la segnalazione.
Il telefono stesso. Se hai cliccato o comunicato un codice, non toccare nulla e chiedi un controllo tecnico. Un reset di fabbrica o un aggiornamento d’istinto cancella tracce utili.
Quando la prova deve reggere in giudizio, serve un’. Genera un’impronta, detta , e documenta la .
I tuoi diritti dopo il data breach Poste Italiane: accesso, informazione, risarcimento
Nel caso del data breach Poste Italiane, l’azienda è il . Il GDPR prevede che il titolare notifichi la violazione al Garante senza ingiustificato ritardo e, ove possibile, entro 72 ore. Se il rischio per le persone è elevato, deve comunicarla anche agli interessati.
Stabilire se questo caso raggiunga la soglia del rischio elevato spetta a Poste, e la valutazione può essere contestata. I dati anagrafici, presi da soli, hanno un impatto diverso da quelli sanitari o bancari. Tuttavia il rischio di raggiri mirati è un elemento concreto da considerare.
Come interessato puoi fare tre cose:
- Chiedere a Poste, tramite il responsabile della protezione dei dati, se i tuoi dati sono nell’archivio e quali informazioni hanno sulla violazione (diritto di accesso, art. 15 GDPR).
- Presentare un reclamo al Garante per la protezione dei dati personali.
- Chiedere un risarcimento se subisci un danno materiale o immateriale (art. 82 GDPR). In quel caso devi dimostrare il danno e il collegamento con la violazione, ed è qui che le prove contano.
Non promettiamo esiti: ogni caso va valutato con un avvocato. Per questo conviene muoversi presto e conservare tutto.
Usi la firma digitale per lavoro? Cosa controllare
Il data breach Poste Italiane riguarda i contratti e le anagrafiche. Le fonti che abbiamo letto non indicano la compromissione di certificati o di firme già apposte, e Poste ha escluso password e credenziali nella prima analisi. Non è però una garanzia definitiva, perché gli accertamenti sono in corso.
Per professionisti, studi e aziende consigliamo alcune cautele. Non sono indicazioni di Poste:
- Verifica con Poste, dai canali ufficiali, lo stato del contratto e del certificato.
- Avvisa colleghi e clienti che possono arrivare messaggi che citano la firma digitale.
- Rivedi gli ultimi documenti firmati e conserva copia del contratto e delle comunicazioni ricevute.
Come possiamo aiutarti
Periti Digitali affianca privati, aziende e avvocati nella gestione tecnico-legale delle prove digitali. Dopo un data breach Poste Italiane come questo, ecco da dove si parte, a seconda del tuo caso.
Acquisizione forense della prova
Messaggi, email e pagine web fissati con metodo documentato, hash e catena di custodia, utili per una denuncia o per un giudizio.
Scopri l’informatica forenseControllo dello smartphone
Se hai cliccato un link o comunicato un codice, verifichiamo il telefono. Non è una perizia né un’acquisizione forense: serve a capire se c’è qualcosa da cercare.
Hai un drago nel cellulare?Assistenza tecnica forense
Affianchiamo avvocati e privati con il supporto tecnico di parte: in sede civile come CTP, in sede penale come consulente tecnico della difesa.
Vedi l’assistenza tecnicaSe vuoi approfondire altri casi simili, leggi anche:
- Truffa dell’amico su WhatsApp: simula la chat e scopri cosa fare
- Revolut e la PEC compromessa: cosa fare se ricevi una richiesta di dati sospetta
- Quando nominare un CTP informatico
Domande correlate sul data breach Poste Italiane
Il data breach Poste Italiane è un attacco hacker?
Poste ha confermato una violazione di dati che riguarda PosteCert Firma Digitale. Come sia avvenuta non è stato accertato. L’autore della pubblicazione parla di una vulnerabilità e di un token, ma è una dichiarazione non verificata.
Come capire se sono coinvolto nel data breach Poste Italiane?
Non risulta un elenco pubblico né un avviso diretto ai clienti. Puoi chiedere a Poste, con una richiesta di accesso ai dati rivolta al responsabile della protezione dei dati, se risulti coinvolto.
Con questi dati possono svuotarmi il conto?
Nome, indirizzo, email e telefono non bastano per accedere a un conto. Possono però servire a convincerti a comunicare codici o a pagare. Il pericolo sta nell’inganno, non nell’accesso diretto.
Cosa fare se i miei dati personali sono stati rubati?
Non rispondere ai contatti sospetti, non cliccare, conserva messaggi e chiamate e controlla i movimenti. Se hai già comunicato codici o pagato, avvisa subito la banca e sporgi denuncia.
Posso chiedere un risarcimento a Poste?
Il GDPR prevede il diritto al risarcimento per chi subisce un danno dal data breach Poste Italiane o da una violazione analoga. Devi però dimostrare il danno e il nesso con il leak. Valuta il caso con un avvocato.
Domande frequenti
La firma digitale PosteCert è ancora sicura?
Le fonti non indicano che certificati o firme già apposte siano stati compromessi. Gli accertamenti di Poste sono ancora in corso, quindi non possiamo escluderlo. Verifica il tuo contratto dai canali ufficiali.
PosteID e lo SPID sono coinvolti?
Secondo le ricostruzioni giornalistiche no. Non abbiamo trovato una dichiarazione diretta di Poste su questo punto, quindi lo scriviamo con cautela.
Devo cambiare le password?
Non risultano password nei file. Per prudenza puoi comunque cambiarla e attivare la verifica in due passaggi sugli account principali. Non comunicare mai codici ricevuti per SMS.
Che differenza c’è tra screenshot e acquisizione forense?
Lo screenshot mostra ciò che era sullo schermo, ma non dimostra l’origine né l’integrità dei dati. L’acquisizione forense copia i dati con metodo documentato, hash e catena di custodia.
Posso segnalare anche se non ho subito danni?
Sì, puoi segnalare i tentativi sospetti alla Polizia Postale. Per una denuncia vera e propria serve un fatto, come una truffa o un accesso abusivo: in caso di dubbio chiedi a un avvocato.
Poste mi deve avvisare?
Se il rischio per i diritti delle persone è elevato, il GDPR impone al titolare di avvisare gli interessati. Decidere se questa soglia sia superata spetta a Poste. Al momento non risulta un avviso diretto.
Fonti
- Fanpage.it, 19 novembre 2026: Poste Italiane ha subito un furto dati
- Byte.it: PosteCert, esposti i contratti di oltre 1.500 clienti
- Libero Tecnologia: Poste Italiane, possibile attacco hacker
- Garante per la protezione dei dati personali: Violazioni di dati personali (data breach)
- Poste Italiane: Come difendersi dalle truffe
- Polizia di Stato: Il furto di identità, un vademecum